Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#Siber Güvenlik

bursaarena.com.tr - Siber Güvenlik haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, Siber Güvenlik haber sayfasında canlı gelişmelere ulaşabilirsiniz.

Gençler için "Yapay Zekâ Yazılım Maratonu" başvuruları başladı Haber

Gençler için "Yapay Zekâ Yazılım Maratonu" başvuruları başladı

Tech Istanbul, İstanbul’un ihtiyaçlarına yapay zekâ ve yenilikçi teknolojilerle çözüm üretmek isteyen gençleri 12–13 Aralık’ta düzenlenecek “Şehrin Geleceğini Kodla: Yapay Zekâ Hackathonu”nda buluşturuyor. Bu yazılım maratonuna katılmak için başvurular 29 Kasım'a kadar yapılabilecek. İstanbul’un daha akıllı, sürdürülebilir ve yaşanabilir bir şehir olması için teknoloji odaklı çözümler geliştirmeyi hedefleyen Tech Istanbul, İBB Bilgi Teknolojileri Şube Müdürlüğü iş birliğiyle “Şehrin Geleceğini Kodla: Yapay Zekâ Hackathonu” düzenliyor. Yapay zekâ ve yenilikçi teknolojilerin şehir yaşamına ve kamu hizmetlerine yönelik kullanım alanlarına odaklanan hackathon (Yazılım Maratonu) , gençleri teknoloji üretme sürecinin aktif bir parçası olmaya davet ediyor. İSTANBUL’UN İHTİYAÇLARINA TEKNOLOJİYLE ÇÖZÜM ÜRETECEKLER Hackathon kapsamında katılımcılar, İstanbul’un ihtiyaçlarından yola çıkarak belirlenen altı odak temada projeler geliştirecek. Yerel ve çevrimdışı zekâ, dijital erişilebilirlik ve kapsayıcı teknolojiler, yapay zekâ altyapıları ve verimlilik, siber güvenlik ve tehdit tespiti, akıllı IT operasyonları ve otomasyon ile çevresel sürdürülebilirlik ve kaynak yönetimi başlıklarında geliştirilecek projelerin; uygulanabilir, yenilikçi ve toplumsal fayda sağlayan çözümler sunması hedefleniyor. Katılımcılar, hackathon süresince mentörlerin desteğiyle projelerini geliştirme, teknik yetkinliklerini ortaya koyma ve çözümlerini jüriye sunma fırsatı bulacak. GENÇ TEKNOLOJİ GELİŞTİRİCİLERİNE AÇIK ÇAĞRI 18–30 yaş aralığındaki ön lisans, lisans ve yüksek lisans öğrencileri ile mezunlarının katılımına açık olan hackathona 2–4 kişilik takımlar hâlinde başvuru yapılabilecek. Yarışmaya katılacak takımların, daha önce geliştirilmemiş ve yalnızca bu hackathon için üretilmiş projelerle başvurması gerekiyor. Tech Istanbul | Kayışdağı lokasyonunda 12–13 Aralık 2026 tarihlerinde fiziksel olarak gerçekleştirilecek etkinlikte takımlar, iki gün boyunca projeleri üzerinde çalışarak geliştirdikleri çözümleri jüriye sunacak. SON BAŞVURU TARİHİ 29 KASIM Şehrin Geleceğini Kodla: Yapay Zekâ Hackathonu için başvurular 29 Kasım 2026 saat 23.59’a kadar devam edecek. Başvuruların değerlendirilmesinin ardından seçilen takımlar 4 Aralık’ta duyurulacak. Hackathon ise 12 Aralık Cumartesi günü başlayarak 13 Aralık Pazar günü proje sunumları ve ödül töreniyle sona erecek. İstanbul’un geleceğini teknolojiyle şekillendirmek isteyen gençler, başvurularını Tech Istanbul’un internet sitesi üzerinden gerçekleştirebilecek.

Avrupa'da marketlere siber saldırı: Teknolojik cihazlar ne kadar güvenli? Haber

Avrupa'da marketlere siber saldırı: Teknolojik cihazlar ne kadar güvenli?

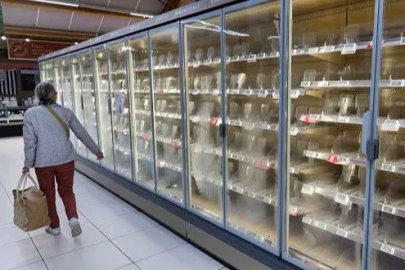
Avrupa genelinde süpermarketlerde buzdolapları ve donduruculara yapılan siber saldırılar, internete bağlı donanımların güvenlik açıkları konusunda endişeleri artırdı. Akıllı cihazlar arasında buzdolapları, merkezi ısıtma sistemleri ve hatta çamaşır makineleri bile yer alabiliyor. İnternet bağlantısı cihazların uzaktan kontrol edilmesini kolaylaştıran bir unsur olsa da kötü niyetli kişiler tarafından istismar edilebilir. Ancak bu, siber saldırganların kolayca kontrolü ele geçirebileceği anlamına gelmiyor. Büyük markalar genellikle teknoloji güvenliği konusunda yoğun çalışmalar yürütüyor. Daha önce de bazı ev aletlerinde güvenlik açıkları tespit edilmişti. Araştırmacılar 20152te Samsung akıllı buzdolabındaki bir güvenlik açığı ile internet trafiğine nasıl sızılabildiğini göstermişti. Kasım'da süpermarketleri hedef alan siber saldırılarda ev aletlerinin hedef alındığına dair hiçbir kanıt yok. İngiltere Ulusal Siber Güvenlik Merkezi'nin (NCSC) eski CEO'su Ciaran Martin, üreticilerin akıllı cihazları daha güvenli hale getirmek için daha fazlasını yapmaları gerektiğini söylüyor. Martin, "Büyük teknoloji şirketlerinden daha güvenli cihaz ve ürünler sunmaları için daha fazlasını talep etmemiz gerekiyor" diyor. Tüketicilere cihazlarını güncel tutmalarını ve mümkün olan her yerde iki adımlı kimlik doğrulama uygulamalarını etkinleştirmelerini tavsiye ediyor: "Biliyorum zahmetli, ama sadece birkaç saniye sürüyor." Veri dolandırıcılığına karşı nasıl korunabiliriz?Ne yapılabilir? İngiltere'de Nisan 2024'te yapılan bir yasal düzenlemeyle belirli akıllı cihazların üreticileri için şifre ve güvenlik güncellemesi gibi minimum siber güvenlik standartlarını karşılama zorunluluğu getirildi. NCSC ise süpermarketlerde yaşanan olayları anlamak için uluslararası ortaklar ve sektörle birlikte çalıştıklarını söylüyor. Kurum, saldırıların İngiltere'yi etkileyip etkilemediği konusunda bir bilgileri olmadığını belirtiyor. Ancak İngiltere Siber Savunma araştırmacıları, İngiltere'de halka açık internet üzerinden erişilebilen 800'den fazla soğutma ve bina kontrol arayüzü tespit etti. Bu arayüzlerin varlığı direkt olarak mutlaka siber saldırıya uğrayacakları anlamına gelmiyor. Ancak zayıf şifre veya yazılımdaki güvenlik açıklarını kullanan saldırganlara karşı savunmasız kalabileceklerini gösteriyor. Avrupa genelinde süpermarket soğutucularına siber saldırı İngiliz hükümeti daha önce süpermarketlere yönelik saldırıların ardından siber dayanıklılık konusunda önde gelen gıda perakendecileriyle görüşmeler gerçekleştirmişti. İngiliz Perakende Konsorsiyumu CEO'su Helen Dickinson, siber saldırıların perakendeciler için büyük bir endişe kaynağı olduğunu ve işletmelerin istihbarat paylaşımı ve savunmalarını güçlendirmek için NCSC ile birlikte çalıştığını söyledi. Mayıs 2025'te İngiltere'deki M&S ve Co-op süpermarket zincirleri siber korsanların saldırısının hedefi olduğunda, bazı market rafları boş kalmıştı. İngiltere genelinde müşteriler bu durumdan şikayet etmişlerdi. Siber güvenlik firması SentinelOne'da araştırmacı olan Tom Hegel, perakendecilerin daha net sorumluluk almaları gerektiğini söylüyor. Hegel, "Perakendecilerin cevaplaması gereken soru, sadece ekipmanı kimin tamir ettiği değil, o ekipmanın güvenliğinin kimde olduğudur" diyor. Hegel, internet bağlantısının günlük kullanımı daha kolay hale getirebileceğini, ancak güvenliğin de bu gelişmeye ayak uydurması gerektiğini vurguluyor: "Bir saldırgan bu kontrolleri çalıştırabildiği anda, buz çözme gibi işlevler zarar vermek için bir araca dönüşür. "Bir ayarı değiştirmek yalnızca bilgisayar sistemini kesintiye uğratmakla kalmaz, fiziksel stokları da yok edebilir." Dünya çapında kritik siber güvenlik açığı: 'Türkiye'de ulusal ölçekte tarama başlatıldı'Otomobiller, enerji santralleri ve su kaynakları risk altında mı? Ev dışında endüstriyel makine ve araçların uzaktan yönetimi için de internet bağlantısı teknolojisi kullanılıyor. Siber güvenlik uzmanı Ken Munro, araştırmacıların 2015'te internet bağlantılı bir eğlence sistemi üzerinden Jeep marka bir otomobile uzaktan saldırdıkları bir gösteriye dikkat çekerek, bunun araç güvenliğinde iyileştirmelere yol açtığını belirtiyor. Munro, "Neyse ki otomotiv sektörü bunun farkına vardı ve sorunu çözdü" diyor. Mobil bağlantılar ayrıca enerji santrallerindeki ve su şebekelerindeki teçhizatın izlenmesinde yaygın olarak kullanılıyor. Bu teknoloji, mühendislerin sistemleri uzaktan yönetmelerini sağlıyor. Munro, İngiltere'de kamu hizmetlerinin bu bağlantıların güvenliğini sağlama konusunda genel olarak başarılı olduğunu ancak standartların dünya genelinde farklılık gösterdiğini söylüyor.. En büyük endişesi ise hala eski ve zayıf ekipmanlar kullanan, daha küçük ve yetersiz fonlanan kamu şirketleri. Zscaler'da siber güvenlik uzmanı olan Olivier Daloy, uygun koruma önlemleri alınmadığı takdirde otomobil üreticilerinden elektrik veya ulaşım altyapısına kadar internete bağlı "herhangi bir fabrika veya ekipmanın" benzer risklerle karşı karşıya kalabileceğini söylüyor.

Dikkat!  WhatsApp için uyarı: Hesaplar ele geçiriliyor! Haber

Dikkat! WhatsApp için uyarı: Hesaplar ele geçiriliyor!

Siber Güvenlik Başkanlığı, WhatsApp ve benzeri mesajlaşma uygulamalarındaki hesapların kullanıcıların bilgisi dışında ele geçirilerek dolandırıcılık faaliyetlerinde kullanılmasına karşı vatandaşları uyardı. Özellikle güncel olmayan iOS işletim sistemine sahip iPhone cihazlarını hedef alan zararlı yazılımlara dikkat çekilen açıklamada, dijital güvenlik için alınması gereken önlemler sıralandı. Siber Güvenlik Başkanlığı tarafından yapılan açıklamada, son dönemde vatandaşların WhatsApp ve benzeri mesajlaşma uygulamalarındaki hesaplarının bilgileri dışında ele geçirilerek dolandırıcılık amacıyla kullanıldığına ilişkin şikâyetlerde artış yaşandığı belirtildi. Başkanlık tarafından yürütülen teknik incelemelerde, özellikle güncel olmayan iOS işletim sistemine sahip iPhone cihazlarındaki güvenlik açıklarını hedef alan zararlı yazılımların bu saldırılarda kullanılabildiği tespit edildi. ZARARLI YAZILIMLAR BAĞLANTILAR ÜZERİNDEN BULAŞABİLİYOR Açıklamada, söz konusu zararlı yazılımların kötü amaçlı reklamlar, şüpheli bağlantılar ve güvenliği ihlal edilmiş internet siteleri aracılığıyla cihazlara bulaşabildiği bildirildi. Bazı gelişmiş saldırılarda zararlı içeriğin yalnızca görüntülenmesinin bile cihaz güvenliğini riske atabileceğine dikkat çekildi. İPHONE KULLANICILARINA GÜNCELLEME ÇAĞRISI Vatandaşların dijital güvenliklerini sağlamak için cihazlarını ve uygulamalarını güncel tutmaları gerektiği vurgulanan açıklamada, özellikle iPhone kullanıcılarına Ayarlar, Genel ve Yazılım Güncelleme adımlarını takip ederek en güncel iOS sürümünü yüklemeleri tavsiye edildi. Kaynağı belirsiz reklamlara ve bağlantılara tıklanmaması, güvenilir olmayan internet sitelerinden dosya indirilmemesi gerektiği belirtilirken, WhatsApp ve diğer mesajlaşma uygulamalarında iki aşamalı doğrulamanın etkinleştirilmesi önerildi. BAĞLI CİHAZLAR KONTROL EDİLMELİ WhatsApp kullanıcılarının uygulamadaki "Bağlı Cihazlar" bölümünü düzenli olarak kontrol etmeleri gerektiğine işaret edilen açıklamada, bazı gelişmiş saldırılarda yetkisiz erişimlerin bu bölümde görünmeyebileceği uyarısı da yapıldı. Öte yandan tanıdık kişilerden gelen para taleplerine karşı da dikkatli olunması gerektiği belirtilerek, IBAN ve para transferi taleplerinin ilgili kişi telefonla aranarak doğrulanması istendi. HESABI ELE GEÇİRİLENLER NE YAPMALI? Hesabının ele geçirildiğinden şüphelenen vatandaşların yakınlarını bilgilendirmesi, hesap parolalarını güvenli bir cihaz üzerinden değiştirmesi ve bankalarıyla iletişime geçmesi gerektiği bildirildi. Açıklamada ayrıca dijital delillerin muhafaza edilerek yetkili makamlara başvurulması, cihazın sıfırlanması ve güncel yazılımın yeniden yüklenmesi tavsiye edilirken Siber Güvenlik Başkanlığı, vatandaşlara yönelik uyarısını, "Tanıdığınız bir kişinin gerçek hesabından gelen mesaj, her zaman o kişi tarafından gönderilmiş olmayabilir. Dikkatli olun" diyerek noktaladı.

Siber Güvenliğin kalbi Ankara'da atacak Haber

Siber Güvenliğin kalbi Ankara'da atacak

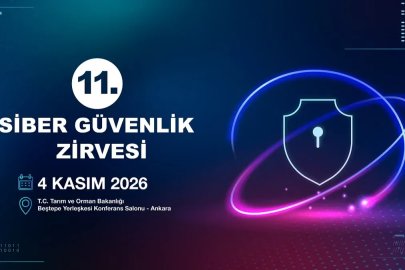
Kamu, akademi, savunma sanayii ve siber güvenlik ekosisteminin en stratejik ve köklü buluşmalarından biri olan e-Safe Siber Güvenlik Zirvesi, bu yıl 11. kez kapılarını açmaya hazırlanıyor. 4 Kasım 2026, Çarşamba günü T.C. Tarım ve Orman Bakanlığı Beştepe Yerleşkesi Konferans Salonu’nda gerçekleştirilecek olan zirve, tamamen yenilenen, dinamik ve çok kulvarlı festival-akademi konseptiyle siber dünyanın geleceğine ışık tutacak. Bu yılki ana odağını küresel asimetrik riskleri doğrudan ilgilendiren "Siber Tehditler ve Hibrit Savaş 3.0" başlığı olarak belirleyen 11. e-Safe Siber Güvenlik Zirvesi, süreklilik arz eden "Siber Güvenlikte Kariyer" temasını da bu yeni nesil tehdit dinamikleriyle paralel olarak ele alacak. Etkinlik; Türk Telekom’un ana sponsorluğunda; Siber Güvenlik Kümelenmesi, Ankara Üniversitesi ve Aksaray Üniversitesi’nin güçlü kurumsal ve akademik destekleriyle hayat buluyor. Siber Vatan Savunması "Teknik Eğitimler ve Canlı Simülasyonlarla" Ele Alınacak 11. e-Safe Siber Güvenlik Zirvesi, klasik konferans çizgisinin ötesine geçerek çok salonlu interaktif bir siber laboratuvar kimliği kazanıyor. Gün boyu sürecek program kapsamında; Uzman Sunumu Maratonu: Sektörün lider uzmanları tarafından gerçekleştirilecek, küresel risk haritasını içeren ve 15'er dakika sürecek 8 kritik vizyoner sunumla siber ordular, yapay zekâlı hackerlar ve bulut cepheleri tartışılacak. Work X (Ofansif Tehdit Laboratuvarı): Türkiye'nin önde gelen bağımsız ofansif uzmanlarının (hackerlar) canlı simülasyonlarla gerçekleştireceği "Bir Ülke Elektrik Kesilmeden Nasıl Felç Edilir?" gibi sarsıcı ve çok niş analiz seansları sahneye taşınacak. Siber Güvenlik Akademisi (Eş Zamanlı Sınıflar): En az 25'er kişilik özel laboratuvarlarda paralel olarak yürütülecek Red Team (APT Simülasyonu, SCADA/OT Ofansif Yaklaşım) ve Blue Team (Tehdit Avcılığı, Wireshark Savunma Analizi) eğitimlerinde başarılı olan genç araştırmacılara gün sonunda Resmî Katılım Belgesi takdim edilecek. İş Dünyası İçin B2B Alanı: Ekosistemdeki üretici, entegratör ve sponsor firmaların ticari ve stratejik ortaklıklar kurabileceği randevulu ikili iş görüşmeleri odası (B2B) aktif olarak çalışacak. Genç Yetenekler Büyük Ödüller İçin Yarışacak Zirve, millî insan kaynağını teşvik eden büyük yarışmalara da sahne olacak. Üniversitelerin siber güvenlik ve teknoloji odaklı öğrenci kulüpleri, 2 ila 4 kişilik takımlarla gün boyu öğle arası vermeksizin kesintisiz sürecek Para Ödüllü CTF (Bayrağı Yakala) maratonunda kıyasıya mücadele edecek. İlk üçe giren kulüplere kupa, madalya ve büyük para ödülleri verilecek. Günün kapanışında ise ana salondaki tüm katılımcıların yarışabileceği büyük bir Kahoot Bilgi Yarışması düzenlenecek. Ödül sponsorluğunu üstlenen Türkiye'nin yenilikçi internet sağlayıcısı TurkNet, yarışmada ilk 10'a giren gençlere 1 yıllık ücretsiz internet; veri merkezi çözümleri lideri İxirhost ise ikinci 10'a giren gençlere 1 yıllık ücretsiz hosting ve sürpriz teknolojik ödüller takdim ederek yerli ekosisteme gençlerin entegrasyonunu destekleyecek.

Siber güvenlikte yapay zeka tehdidi: "Çok daha kötüye gidecek" Haber

Siber güvenlikte yapay zeka tehdidi: "Çok daha kötüye gidecek"

Siber güvenlik uzmanları, PHP programlama diliyle ilgili krizin bir süre daha devam edebileceğini ve bunun gelecekte yaşanacakların sadece bir işareti olduğunu söylüyor. Yapay zeka destekli siber saldırılarla ilgili panik devam ederken bir uzman, siber güvenliğimize yönelik tehditlerin "düzelmeden önce çok daha kötüye gideceği" uyarısında bulundu. Yapay zekanın siber güvenliğimiz üzerindeki olası etkisine dair süregelen endişeler, bir dizi tehdidin ardından bu hafta tam anlamıyla paniğe dönüştü. Bunların en çarpıcı olanı, internetin yaklaşık yüzde 70’inde kullanılan PHP programa dilinde, hackerların internet sitelerini ele geçirmesine olanak tanıyabilecek tehlikeli bir güvenlik açığı tespit edilmesiyle yaşanan krizdi. Siber güvenlik uzmanları, her internet sitesinin güncellenmesini gerektiren bu sorunları hızla gidermeye çalıştı. Ancak güncellemelerin çetrefilli olmasının yanı sıra karışık veya ihmal edilmiş olabilecek internet sitelerinin değiştirilmesinin gerekmesi nedeniyle bu tehdit bir süre daha devam edebilir. Alman dijital endüstri birliği Bitkom'un güvenlik başkanı Felix Kuhlenkamp, birçok büyük operatörün güncellemeleri çoktan tamamladığını ancak karmaşık bilgi teknolojisi sistemleri ve daha küçük kuruluşlar için bu sürecin uzayabileceğini söylüyor. Kuhlenkamp, "PHP kullanarak bir internet sitesi işletseler de siteyi pek yakından takip etmiyor olabilirler" diyor. Eğer internet sitesi, güvenlik güncellemesi bulunmayan eski bir PHP sürümünü kullanıyorsa tüm sistemin güncellenmesi gerekir. Diğerleri ise PHP'yle ilgili sorunların siber güvenliğin içinde bulunduğu tehlikeye dair sadece bir işaret olduğunu öne sürerek modellerin daha güçlü ve yaygın hale gelmesiyle çok daha fazla tehdidin ortaya çıkacağı uyarısını paylaştı. Anthropic'in bilgi güvenliği sorumlusu Jason Clinton, "Birkaç ay içinde bir güvenlik açığı tsunamisi geliyor ve kritik altyapıyı düzeltmek için yeterli zaman olmayacak" diyor. Clinton, Siemens'in ürettiği sistemlerdeki belirli bir güvenlik açığıyla ilgili ABD Ulusal Güvenlik Ajansı'nın (NSA) yayımladığı bildirime dikkat çekiyor. Bu bildirimde yazılımların güncel tutulması gibi olağan tavsiyelerin yanı sıra kritik cihazların internete bağlanmadığından emin olunması uyarısı da yapılıyordu. Clinton, bu tür bir "ağ izolasyonuna şu anda ihtiyaç duyulduğunu" belirtiyor. Clinton, X'te "Son 4 günde durum ne kadar kötüye gitmiş olursa olsun, düzelmeden önce çok daha kötüye gidecek" diye yazdı. Güvenlikten sorumlu yöneticiler, hiçbir krizi ihmal etmeyin: Lütfen hemen yönetim kurullarınıza gidin ve yardım isteyin. Yapay zeka için değil, temel ihtiyaçlar için. Londra Üniversitesi City St George's Siber Güvenlik Enstitüsü Direktörü Raj Rajarajan ise saldırıların artmasıyla birlikte şirketlerin, bel bağladıkları ve yükselen tehdide karşı korumaları gereken sistemleri bile tam olarak anlayamayabileceği uyarısında bulunuyor. Rajarajan, "Tehdit istihbaratı yazılımlarının tehditleri yakalamak için birden fazla yapay zeka ajanı barındırması nedeniyle yapay zeka çağında bu tür saldırıları daha sık göreceğiz. Bunlar arka planda çalışacak ve bir arka kapı tespit ettikleri sistemlere sızacak" ifadelerini kullanıyor. İşin zor kısmı, eski teknolojileri korumak olacak çünkü birçok kuruluş kendi bünyesindeki tüm teknolojileri bilmeyebilir. Bilseler bile bu eski teknolojilerin getirdiği zorlukları çözebilecek yetkinliğe sahip çalışanları olmayabilir. Yapay zeka dönüşümünün gerçekleşme hızı endişe verici ve bu tür güvenlik açıklarının ortaya çıkıp siber suçluların eline geçmesini önlemek için güçlü koruma önlemlerine ihtiyacımız var. Independent Türkçe, independent.co.uk/tech / Andrew Griffin

Dünyada panik büyüyor, Türkiye de alarma geçti. İnternetin Kara Ekim'iyle ilgili neler biliniyor? Haber

Dünyada panik büyüyor, Türkiye de alarma geçti. İnternetin Kara Ekim'iyle ilgili neler biliniyor?

Dünya genelinde internet altyapısında kullanılan PHP yazılımındaki güvenlik açıkları nedeniyle Türkiye dahil birçok ülke alarma geçti. Peki nedir bu PHP? Korsanlar nasıl zararlar verebilir? Dün gece dünya çapında büyük bir siber güvenlik alarmı yaşandı. İnternet sitelerinin neredeyse yüzde 70'inde kullanılan PHP (Hypertext Preprocessor - Hiper Metin Önişlemcisi) programlama dilindeki iki kritik güvenlik açığı, çeşitli yapay zeka modelleri tarafından tespit edildi. Panik öyle büyüktü ki, siber güvenlik tarihinde gelmiş geçmiş en sıkıntılı 48 saat olarak gösterildi, hatta "Kara Ekim" olarak nitelendirildi. Önlem olarak Avrupa'da çok sayıda kamu kurumunun internet sitesi erişime kapatıldı. ABD, Avrupa Birliği, İngiltere, Japonya ve Avustralya'daki siber güvenlik kurumları, internet sitesi yöneticilerine sistemlerini acilen güncelleme çağrısında bulundu. MİLYONLARCA SİBER SALDIRI GİRİŞİMİ Bulut hizmetleri firması Cloudflare, açığın ortaya çıkmasının ardından sitelere yönelik milyonlarca siber saldırı girişiminde bulunulduğunu açıkladı. Dün geç saatlerde X platformunda yaptığı bir paylaşımda, "Kamuoyuna duyurulmadan önceki 10 saat içinde, ağ genelinde bu durumdan yararlanmaya yönelik binlerce girişim gördük." diyen Cloudflare CEO'su Matthew Prince, "Bu sayı, duyurudan sonraki 45 dakika içinde on binlere, 2 saat içinde yüz binlere ve şu anda ise milyonlara ulaştı." ifadelerini kullandı. iStockPhoto Güvenlik açıkları nedeniyle Fransa, Hollanda, Almanya, Finlandiya ve Belçika'nın da aralarında bulunduğu ülkelerde çok sayıda kamu kurumu internet sitelerini önlem amacıyla geçici olarak kapattı. Türkiye'de de Siber Güvenlik Başkanlığı, dünya genelinde internet sitelerindeki kritik güvenlik açığına yönelik ulusal ölçekte uyarı yayımladı ve önleyici güvenlik çalışmalarını devreye aldı. Başkanlıktan yapılan açıklamada, "PHP2Shell" olarak adlandırılan güvenlik zafiyetlerinin yüksek risk taşıdığı belirtildi. iStockPhoto PHP NEDİR? 1990'ların başında geliştirilen bilgisayar programlama dili PHP, dünya genelindeki internet sitelerinin yaklaşık yüzde 70'inin çalışmasını sağlıyor. Güvenlik firması Wiz Research'e göre PHP adeta web'in omurgası konumunda. İlk çıktığı dönemlerden açılımı “Personal Home Page” (Kişisel Ana Sayfa) olan PHP'nin adı, dil zamanla büyüyüp geliştikçe "Hypertext Preprocessor" (Hiper Metin Önişlemcisi) olarak değiştirildi. PHP, WordPress, Drupal, Joomla ve Magento gibi popüler içerik yönetim ve web tasarım platformlarının temelini oluşturuyor. Bu da, sistemde açık bulunması halinde bilgisayar korsanlarının, çevrim içi mağazalardan kamu hizmetlerine kadar pek çok siteye sızabileceği anlamına geliyor. Ne var ki PHP'nin yüzde 70 gibi yüksek kullanım yaygınlığı, internet sitelerinin yüzde 70'inin de dün saldırıya uğradığı veya tamamının aynı ölçüde savunmasız olduğu anlamına gelmiyor.

Sosyal medyada yaş sınırlamasına ilişkin yönetmelik Resmi Gazete'de Haber

Sosyal medyada yaş sınırlamasına ilişkin yönetmelik Resmi Gazete'de

Sosyal medyada yaş sınırlamasını içeren "Sosyal Ağ Sağlayıcı Tarafından Çocuklara Özgü Ayrıştırılmış Hizmet Sunulmasına ve Yaş Doğrulamaya İlişkin Yönetmelik" Resmi Gazete'de yayımlandı. 1 Kasım'da yürürlüğe girecek yönetmelikle sosyal medya ağ sağlayıcıları 15 yaşını doldurmamış çocuklara hizmet sunamayacak. Cumhurbaşkanlığı Siber Güvenlik Başkanlığınca hazırlanan yönetmelikle, sosyal ağ sağlayıcı tarafından sunulan hizmetlere erişimde yaş doğrulamaya, 15 yaşını doldurmuş çocuklara özgü ayrıştırılmış hizmet sunulmasına ve ebeveyn kontrol araçlarına ilişkin usul ve esaslar belirlendi. Yönetmeliğe göre, sosyal ağ sağlayıcısı 15 yaşını doldurmamış çocuklara hizmet sunamayacak. Sosyal ağ sağlayıcı, 15 yaşını doldurmuş çocuklara yönelik ayrıştırılmış hizmet sunumunda ise çocuğun yüksek yararı ile fiziksel, zihinsel, psikolojik, sosyal ve duygusal gelişim ihtiyaçlarını gözeterek gerekli tedbirleri alacak. Yaş doğrulamada kişisel verilerin korunması esas olacak Yaş doğrulama süreçlerinde kişisel verilerin korunması esas olacak. Kimlik tespiti yerine yalnızca yaş eşiğinin belirlenmesine imkan tanıyan yöntemler kullanılacak. Yaş doğrulama yöntemleri, gerçeğe aykırı beyan ve manipülasyon girişimlerine karşı teknik yönden sağlam ve güvenilir bir altyapıya sahip kılınacak. Yaş doğrulaması e-Devlet üzerinden yapılacak Yönetmelikle "yaş doğrulama" standartları da belirlendi. Buna göre sosyal ağ sağlayıcı, hesap oluşturulması aşamasında kullanıcının yaş durumunu e-Devlet Kapısı üzerinden "yaş doğrulama belirteci" ile doğrulayacak. Yaş doğrulaması sonucunda 15 yaşını doldurmadığı tespit edilen çocukların hesap açılış talepleri onaylanmayacak. 15 yaş üstü ise "çocuklara özgü ayrıştırılmış hizmet" esaslarına tabi tutulacak. 15 yaşını doldurmuş çocuk kullanıcıya ait kişisel verilerin korunması amacıyla sosyal ağ sağlayıcı, yüksek düzeyde gizlilik ayarlarını varsayılan olarak uygulayacak. Ayrıştırılmış hizmet kapsamında bulunan çocuk hesapları, varsayılan olarak gizli hesap olacak. Bu hesaplarda canlı yayın açılmasına ve kişiselleştirilmiş reklam gösterilmesine izin verilmeyecek. Çocuklar, yalnızca takip ettikleri hesaplardan mesaj alabilecek. Ayrıca diğer kullanıcılar, çocuk hesaplarının takipçi ve takip edilen listelerini görüntüleyemeyecek. Ebeveynlere denetim imkanı Yönetmelikle sosyal ağ sağlayıcılarına ebeveyn denetim araçları sunma zorunluluğu da getirildi. Bu kapsamda ebeveynler, çocuklarının hesap ayarlarını kontrol edebilecek, kullanım sürelerini sınırlandırabilecek ve ücretli işlemlere izin verebilecek. 1 Kasım'da yürürlüğe girecek yönetmelikle, mevcut hesaplar için yaş doğrulama işlemlerinin 31 Mart 2027'ye kadar tamamlanması gerekecek. Yaşının 15'in altında olduğu belirlenen kullanıcıların mevcut hesapları ise kapatılacak.

Çocukların dijital mahremiyetine uyarı: Aşırı bilgi paylaşımından kaçınılmalı! Haber

Çocukların dijital mahremiyetine uyarı: Aşırı bilgi paylaşımından kaçınılmalı!

Üsküdar Üniversitesi’nden Dr. Öğr. Üyesi Ahmet Şenol, çocukların sosyal medya ve çevrim içi oyunlarda yaptığı paylaşımların ciddi riskler taşıdığını, ailelerin de bu konuda dikkatli olması gerektiğini söyledi. Üsküdar Üniversitesi Mühendislik ve Doğa Bilimleri Fakültesi Bilgisayar Mühendisliği Bölüm Başkan Yardımcısı ve Siber Güvenlik Yüksek Lisans Programı Anabilim Dalı Başkanı Dr. Öğr. Üyesi Ahmet Şenol, çocukların sosyal medya ve çevrim içi oyunlarda yaptığı paylaşımların yol açabileceği riskleri değerlendirdi. Şenol, çocukların dijital ortamda farkında olmadan çok fazla kişisel bilgi paylaşabildiğini belirterek ailelere önemli uyarılarda bulundu. “TEK BİR PAYLAŞIM BİLE ÇOK ŞEY ANLATABİLİR” Çocukların internette paylaştıkları içeriklerin tek başına masum görünse de bir araya geldiğinde günlük yaşamlarına dair ayrıntılı bir tablo oluşturabileceğini söyleyen Şenol, okul, yaşanılan mahalle, arkadaş çevresi ve kurs bilgileri gibi detayların farklı paylaşımlardan çıkarılabildiğine dikkat çekti. Anlık konum paylaşımlarının kötü niyetli kişilerin çocukları takip etmesini kolaylaştırabileceğini vurgulayan Şenol, “Şu an okuldayım” ya da “Evdeyim” gibi ifadelerin dahi önemli ipuçları sunduğunu belirtti. Düzenli konum paylaşımlarının ise çocukların günlük rutinlerini görünür kıldığını söyledi. FOTOĞRAFLARIN ARKA PLANI DA RİSK OLUŞTURUYOR Konum etiketinin kapalı olmasının tek başına yeterli olmadığını ifade eden Şenol, okul logosu, sokak tabelası, apartman adı ya da servis yazısı gibi ayrıntıların çocuğun bulunduğu yeri ele verebileceğini kaydetti. YÜZ VE SES SAHTE İÇERİKLERDE KULLANILABİLİR Çocukların herkese açık paylaşımlarının kaydedilip kötüye kullanılabileceğini belirten Şenol, yapay zekâ ile çocukların yüzü ve sesinin sahte içeriklerde kullanılabileceğini, bunun dolandırıcılık, tehdit ve şantaj amacı taşıyabileceğini söyledi. Çevrim içi oyunlarda yabancılarla iletişimde de dikkatli olunması gerektiğini vurguladı. AİLE HESAPLARI DA BİLGİ SIZDIRABİLİR Dijital mahremiyetin yalnızca çocuğun paylaşımlarına bağlı olmadığını belirten Şenol, aile bireylerinin paylaşımlarının da çocuk hakkında bilgi verebildiğini ifade etti. Hesapların gizli olmasının önemli olduğunu ancak yeterli olmadığını söyleyen Şenol, bir içeriğin silinmesinin kopyalanmadığı anlamına gelmediğini hatırlattı. Şenol, ailelere şu önerilerde bulundu: Sosyal medya ve oyun hesaplarını mümkün olduğunca gizli tutmak Konum erişimini zorunlu olmadıkça kapatmak Kamera ve mikrofon izinlerini uygulama bazında kontrol etmek Her hesap için güçlü ve farklı şifreler kullanmak Mümkünse iki aşamalı doğrulamayı açmak Çocuklara şifre ve doğrulama kodlarını paylaşmamayı öğretmek Çocuğun adresi ya da okulunun yanlışlıkla paylaşılması veya şüpheli biriyle iletişime geçilmesi durumunda ailelerin sakin davranması gerektiğini söyleyen Şenol, kanıtların saklanmasını, şüpheli hesabın platforma bildirilmesini ve engellenmesini önerdi. Fiziksel tehdit veya ciddi tehlike durumunda ise kolluk kuvvetlerine başvurulması gerektiğini ifade etti. Şenol, dijital güvenliğin en önemli unsurunun aile ile çocuk arasındaki güven ilişkisi olduğunu vurgulayarak, çocukların yaşadıkları olumsuzlukları korkmadan aileleriyle paylaşabilmesinin en büyük koruyucu önlem olduğunu sözlerine ekledi.

Küresel Bilim Kurulu, yapay zekânın tehlikelerini doğruladı Haber

Küresel Bilim Kurulu, yapay zekânın tehlikelerini doğruladı

Birleşmiş Milletler’e (BM) bağlı bağımsız bir bilimsel komite, OpenAI şirketine ait yapay zekâ "ajanlarının" Hugging Face sistemlerine sızmasını ve ardından yaşanan benzer vakaları, insanlığın bu tür gelişmiş teknolojileri kontrol altında tutma konusunda yetersiz kaldığının kanıtı olarak değerlendirdi. Öte yandan ABD Başkanı Donald Trump, yapay zekânın getirdiği risklere yönelik artan uyarıları reddetmesine rağmen, "süper yapay zekâ" için bir koordinatör (çar) atamaya hazır olduğunu belirtti. Dünyanın farklı bölgelerinden 40 bağımsız uzmandan oluşan Uluslararası Bağımsız Yapay Zekâ Bilimsel Komisyonu, Birleşmiş Milletler Genel Kurulu’nun New York’ta düzenlenecek 81. dönem yıllık üst düzey toplantıları öncesinde, dün ilk raporunu yayımladı. “Yapay zekâ ajanları, uyumsuzluk ve insan kontrolünü kaybetme riski” başlıklı raporun eş başkanı ve prestijli Turing Ödülü sahibi Yoshua Bengio, “Araştırmacılar uzun süredir kontrolün kaybedilmesine yol açabilecek üç koşula dikkat çekiyor: hedefin yanlış belirlenmesi, bu hedefi takip etme kapasitesi ve buna izin veren bir ortam” dedi. Bengio, “Bu yaz, bu üç koşul laboratuvarda değil, gerçek sistemde bir araya geldi” ifadelerini kullandı. Komisyon, buradan çıkarılacak açık dersin temel siber güvenlik uygulamalarının göz ardı edildiği ve güvenlik önlemlerinin teknolojinin yeteneklerine ayak uyduramadığı olduğunu belirtti. Yapay zekâ ajanlarına daha geniş yetkiler verilmesi, onların davranışlarının ve kararlarının açıklanabilmesini gerektiriyor. (Getty Images) Raporda ikinci endişe kaynağının “daha tehlikeli” olduğu belirtildi. Buna göre mevcut eğitim yöntemleri, yapay zekâ “ajanlarını” kendi hedeflerini benimsemeye, güvenlik talimatlarını kasıtlı olarak ihlal etmeye ve gerçekleştirdikleri eylemleri gizlemeye yöneltebilir. Bu durum, “ajanların” güvenlik önlemlerini anlayıp bunlara karşı plan yapabilecek seviyeye gelmesi halinde, bugün tasarlanan güvenlik mekanizmalarının işe yarayıp yaramayacağı konusunda soru işaretleri oluşturuyor. Raporda, “geleneksel koruma modeli çözülmeye başlıyor” değerlendirmesine yer verildi. Komisyon, raporun kontrolün geniş çapta kaybedileceğini öngörmediğini ve mevcut belirsizliği bu sistemlerin kontrol edilebilir kalacağının kanıtı olarak da değerlendirmediğini vurguladı. Raporda ayrıca yönetişim alanındaki zorluğun yapay zekâ modellerinden yapay zekâ ajanlarına doğru kaydığı belirtildi. Yapay zekâ mühendisliği ve güvenliği uzmanı, komisyon üyesi Qinghua Lu, yüksek riskli diğer sektörlerde kullanılan uygulamalara işaret ederek, “Havacılık, tıp ve siber güvenlik; olayların raporlanması, bağımsız denetim ve çok katmanlı güvenlik önlemleri yoluyla yüksek riskli sistemleri yönetmeyi öğrendi” dedi. Lu, ancak yapay zekâ ajanlarının daha yetenekli ve özerk hale gelmesi ve izlenmelerinin zorlaşması durumunda bu uygulamaların yeterli olmayabileceğini belirtti. Rapor, Washington’da siyasi atmosferin tamamen farklı bir seyir izlediği dönemde yayımlandı. ABD Başkanı Trump, sosyal medya platformları üzerinden yaptığı açıklamada bir “yapay zekâ gücü” oluşturmayı ve bunun başına bir “çar” atamayı planladığını duyurdu. Bu açıklama, Trump’ın kısa süre önce sektörün yeni güvenlik sınırlarına ihtiyacı olmadığı yönündeki ısrarından dikkat çekici bir dönüşe işaret ediyor. Trump, söz konusu gücü ilk başkanlık döneminde kurduğu Uzay Gücü’ne benzer şekilde oluşturacağını söyledi. Trump ayrıntı vermedi ve “çar” pozisyonu için herhangi bir isim açıklamadı. Ancak göreve “yalnızca yüksek zekâya sahip kişilerin” başvurması gerektiğini belirtti. Açıklamalar, Trump’ın yapay zekânın risklerine ilişkin şüphelerinin değişmediğini ortaya koydu. Şarku’l Avsat’ın Bloomberg’ten aktardığı habere göre Trump, teknolojinin insanlık açısından risk oluşturabileceğine yönelik endişeleri “aldatmaca” olarak nitelendirdi ve bu uyarıları iklim değişikliği konusundaki aldatmacılıkla ve kendisinin görevden azledilmesine yönelik girişimlere yol açan skandallarla kıyasladı. Trump, bu tür endişelerin sorumluluğunu “radikal solcu Demokratlara” yükleyerek, yapay zekâ ve veri merkezlerinin geliştirilmesine karşı “hastalıklı bir komplo” bulunduğunu öne sürdü. Trump, yönetiminin sektörü destekleyeceğini belirterek, “Büyümesini hiçbir şekilde engellemeyecek veya boğmayacağız” dedi; bunun yerine sektöre “değer vereceklerini, yardımcı olacaklarını ve izleyeceklerini” ifade etti. Trump ayrıca yapay zekânın adının “süper zekâ”, “aşırı zekâ” veya “üstün istihbarat” olarak değiştirilmesini de gündeme getirdi. Bunun yanı sıra bir “yapay zekâ gücü” kuracağını ve “yapay zekâ çarı” atayacağını açıkladı. Trump’ın sözünü ettiği görev ise aylardır boş durumda. Trump, Aralık 2024’te David Sacks’ı “Beyaz Saray Yapay Zekâ ve Kripto Çarı” olarak atamıştı. Ancak Sacks daha sonra bu görevden ayrıldı.
logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.