Hava Durumu
Türkçe
English
Русский
Français
العربية
Deutsch
Español
日本語
中文

#İşe Alım

bursaarena.com.tr - İşe Alım haberleri, son dakika gelişmeleri, detaylı bilgiler ve tüm gelişmeler, İşe Alım haber sayfasında canlı gelişmelere ulaşabilirsiniz.

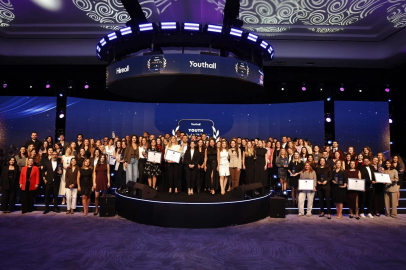
İşte gençlerin en çok tercih ettiği şirketler... Youth Awards 2026 sonuçlandı Haber

İşte gençlerin en çok tercih ettiği şirketler... Youth Awards 2026 sonuçlandı

Youthall tarafından bu yıl altıncısı düzenlenen Youth Awards® kapsamında 227 farklı üniversite ve 173 farklı bölümden toplam 201.740 oy kullanılarak “Türkiye’nin En Beğenilen Şirketleri” belirlendi. Youthall tarafından düzenlenen oylamada 201 bin 740 genç oy kullandı; farklı sektörlerde gençlerin gözdesi olan şirketler ödüllerini aldı. Gençlerin kariyer platformu Youthall tarafından düzenlenen Youth Awards® 2026 sonuçları, 16 Eylül’de Mandarin Oriental Bosphorus İstanbul’da gerçekleştirilen törenle açıklandı. Bu yıl 32 farklı kategoride düzenlenen oylamaya, finanstan teknolojiye, perakendeden otomotive, enerjiden sağlığa ve sigortacılıktan hızlı tüketime kadar farklı sektörlerden 165 şirket katıldı. Türkiye genelinde kullanılan 201 bin 740 oy ile gençlerin çalışmak için en çok tercih ettiği şirketler belirlendi. SEKTÖR ÖZEL ÖDÜLLERİ AÇIKLANDI Oylama sonucunda Akbank, Akçansa ve Boehringer Ingelheim, gençlerin tercihiyle “Sektör Özel Ödülü” kategorisinde öne çıkan şirketler oldu. Ödül töreniyle eş zamanlı olarak açıklanan sonuçlara göre; Abdi İbrahim, Allianz Türkiye, Anadolu Efes, ASELSAN, Borusan Holding, Enerjisa, ikas, Mastercard, Mercedes-Benz Otomotiv, Migros, Samsung, Siemens, Şişecam, Turkish Airlines ve Türkiye İş Bankası kendi sektörlerinde gençlerin çalışmak için en çok tercih ettiği şirketler arasında yer aldı. 227 ÜNİVERSİTE VE 173 BÖLÜMDEN KATILIM Youth Awards® 2026 oylamasına bu yıl 227 üniversite ve 173 bölümden gençler katıldı. En yüksek katılım gösteren üniversiteler Yıldız Teknik Üniversitesi, Marmara Üniversitesi ve İstanbul Teknik Üniversitesi oldu. En fazla oy kullanılan bölümler ise Endüstri Mühendisliği, Bilgisayar Mühendisliği ve İşletme olarak sıralandı. Oylamaya katılanların büyük bölümünü 18-24 yaş aralığındaki gençler oluştururken, üniversitelerin 3. ve 4. sınıf öğrencileri toplam oyların yüzde 32,4’ünü verdi. Katılımcıların yüzde 58’i kadın, yüzde 42’si erkek olarak açıklandı. “GENÇLER SADECE ŞİRKETLERİ DEĞİL, İŞ HAYATININ GELECEĞİNİ SEÇİYOR” Youthall CEO’su Emre Aykan, gençlerin verdiği her oyun yalnızca bir şirket tercihini değil, iş dünyasında hangi yaklaşım ve değerlerin öne çıktığını da gösterdiğini söyledi. Aykan, iyi bir işveren olmanın artık sadece kariyer fırsatı sunmakla sınırlı olmadığını; amaç, gelişim, esneklik, kapsayıcılık ve çalışan deneyiminin de belirleyici hale geldiğini vurguladı. Youthall’un bu yıl ayrıca, ilandan teklife kadar işe alım süreçlerini tek platformda bir araya getiren yapay zekâ destekli yeni ürünü Hireall’ı da ilk kez Youth Awards® 2026 katılımcılarıyla paylaştığı belirtildi. İŞTE YOUTH AWARDS® 2026 KAZANANLARI SEKTÖREL KATEGORİLER En Çok Çalışılmak İstenen Dayanıklı Tüketim Şirketi: Samsung, Arçelik, BSH En Çok Çalışılmak İstenen Enerji Şirketi: Enerjisa, Petrol Ofisi, Aygaz En Çok Çalışılmak İstenen Finans Şirketi: Türkiye İş Bankası, Garanti BBVA, QNB Türkiye En Çok Çalışılmak İstenen FMCG Şirketi: Anadolu Efes, ETİ, Unilever En Çok Çalışılmak İstenen Holding: Borusan Holding, Eczacıbaşı Topluluğu, Anadolu Grubu En Çok Çalışılmak İstenen Otomotiv Şirketi: Mercedes-Benz Otomotiv, Mercedes-Benz Türk, Doğuş Otomotiv En Çok Çalışılmak İstenen Perakende Şirketi: Migros Mavi Starbucks / Alshaya Group En Çok Çalışılmak İstenen Sağlık Şirketi: Abdi İbrahim, Pfizer, AstraZeneca En Çok Çalışılmak İstenen Sanayi Şirketi: Şişecam, Bosch, Aksa Akrilik En Çok Çalışılmak İstenen Savunma Sanayi Şirketi: ASELSAN, Türk Havacılık ve Uzay Sanayii, TEI - TUSAŞ Motor Sanayii A.Ş. En Çok Çalışılmak İstenen Sigortacılık Şirketi: Allianz Türkiye, AXA Sigorta, AgeSA En Çok Çalışılmak İstenen Teknoloji Şirketi (50-249 Çalışan): ikas, Bilyoner, Bilkom En Çok Çalışılmak İstenen Teknoloji Şirketi (250-999 Çalışan): Mastercard, KoçSistem, Doğuş Teknoloji En Çok Çalışılmak İstenen Teknoloji Şirketi (1000+ Çalışan): Siemens, Vodafone, Türk Telekom En Çok Çalışılmak İstenen Ulaşım / Taşımacılık Şirketi: Turkish Airlines, Pegasus Airlines, DHL eCommerce PREMIUM KATEGORİLER Gençlerin En Beğendiği Çeşitlilik ve Kapsayıcılık Uygulamaları: Mercedes-Benz Otomotiv, Mercedes-Benz Türk, Danone Türkiye Gençlerin En Beğendiği Eğitim & Gelişim Programı: TEI - TUSAŞ Motor Sanayii A.Ş. - Havacılık Motorları OkuluAkbank - Akbank Gençlik AkademisiHAVELSAN - Geleceğim HAVELSAN Kampı Gençlerin En Beğendiği EVP: Toyota Türkiye - We Respect We Kaizen, SunExpress Airlines - Together To New Heights!, LC Waikiki - Büyük Kalplerle, Büyük Hedeflere Gençlerin En Beğendiği Ofis (Çalışma Ortamı): Unilever, Nestlé, BAT Türkiye Gençlerin En Beğendiği Reklam Filmi: Mavi, Toyota TürkiyeGetir Gençlerin En Beğendiği Sosyal Sorumluluk Projesi: Akbank - Şehrin İyi Hali, Mavi - Mavi Hav Koleksiyonu, CarrefourSA - Hayalet Ağlar Gençlerin En Beğendiği Yan Hak Uygulaması: Nestlé - Esnek Yan Hak Uygulamaları, AstraZeneca - Esnek Yan Hak Uygulamaları, Boehringer Ingelheim - Bee Flexible Gençlere En İlham Veren CEO: Unilever / Ali Fuat Orhonoğlu, AXA Sigorta / Yavuz Ölken, Çelebi Havacılık / Osman Yılmaz Gençlere En İlham Veren CFO: Coca-Cola İçecek / Çiçek Uşaklıgil Özgüneş, Vodafone / Hana Jalel, Enerjisa / Philipp Ulbrich Gençlere En İlham Veren İK Lideri: QNB Türkiye / Cenk Akıncılar, Vodafone / Nazlı Tlabar Güler, Şişecam / Şengül Arslan
Sahte İş İlanları Siber Güvenlik Riski Haline Geldi: Milyonlarca CV Kimin Elinde? İş ararken kimliğinizi kaybetmeyin!.. Haber

Sahte İş İlanları Siber Güvenlik Riski Haline Geldi: Milyonlarca CV Kimin Elinde? İş ararken kimliğinizi kaybetmeyin!..

Adli Bilişim ve Siber Güvenlik Uzmanı Hamza Aytaç Doğanay, dijital platformlarda yayımlanan sahte, yanıltıcı veya gerçek amacı gizlenmiş iş ilanlarının artık yalnızca bir dolandırıcılık yöntemi olarak görülmemesi gerektiğini belirterek, bu ilanların kişisel verilerin toplanması, bireylerin dijital profillerinin çıkarılması, kimlik bilgilerinin kötüye kullanılması ve hedefli siber saldırılar için veri elde edilmesi amacıyla kullanılabildiğine dikkat çekti. Doğanay, “Yapay zekâ ile güçlenen yeni nesil siber tehditlerde saldırganın hedefi artık yalnızca sistemler değil; insanın kimliği, verisi ve dijital güvenidir.” dedi. İş başvurusu yapanların verileri risk altında İnternet üzerinden gerçekleştirilen işe alım süreçlerinin her geçen gün arttığını belirten Doğanay, milyonlarca kişinin iş bulabilmek için özgeçmişlerini farklı platformlar ve şirketlerle paylaştığını, ancak bu verilerin kimler tarafından hangi amaçla toplandığı ve ne kadar süre saklandığı konusunda önemli belirsizlikler bulunduğunu söyledi. Son zamanlarda kamuoyunda geniş yankı uyandıran ve yüzlerce iş başvurusu yapmasına rağmen geri dönüş alamayan aday örneklerinin, meselenin yalnızca istihdam piyasası açısından değerlendirilmemesi gerektiğini gösterdiğini belirten Doğanay, “Burada asıl tartışılması gereken, kaç başvuru yapıldığı değil; milyonlarca vatandaşın özgeçmiş, iletişim, eğitim, mesleki geçmiş ve diğer kişisel verilerinin kimlerin elinde toplandığı, ne kadar süreyle saklandığı ve hangi amaçlarla kullanıldığıdır.” dedi. "CV artık dijital kimliğin bir parçası" Bir özgeçmişin yalnızca eğitim ve iş deneyiminden ibaret olmadığını vurgulayan Doğanay, şu değerlendirmede bulundu: “Bugün bir CV; telefon numarası ve e-posta adresinin ötesinde kişinin eğitim geçmişini, çalıştığı kurumları, görevlerini, uzmanlık alanlarını, referanslarını ve kariyer yolculuğuna ilişkin çok sayıda kişisel veriyi bir arada barındırıyor. Bu nedenle CV artık yalnızca bir özgeçmiş değil, kişinin dijital kimliğinin ve profesyonel yaşamının ayrıntılı bir veri haritasıdır.” Bu verilerin siber suç ekosistemi açısından yüksek değer taşıdığına dikkati çeken Doğanay, kontrolsüz biçimde toplanan kişisel bilgilerin başka veri sızıntıları ve açık kaynaklardan elde edilen bilgilerle birleştirilerek çok daha kapsamlı dijital profillere dönüştürülebileceğini belirtti. Bu profillerin; kişiye özel sosyal mühendislik ve hedefli oltalama saldırılarından hesap ele geçirme girişimlerine, SIM-swap ve kimliğe bürünme yöntemlerinden deepfake destekli dolandırıcılığa, sahte finansal işlemlerden sentetik kimlik oluşturmaya kadar uzanan geniş bir suç yelpazesinde kullanılabileceğini ifade etti. Doğanay, özellikle çalışanların görev, yetkinlik ve kurum bilgilerinin saldırganlara yalnızca bireyi değil, çalıştığı kuruluşu da hedefleme imkânı sağlayabileceğine işaret ederek, “Bir CV'nin yanlış ellere geçmesi yalnızca kişisel veri ihlali anlamına gelmeyebilir. Saldırgan açısından bu belge, kişinin kim olduğunu, nerede çalıştığını, ne bildiğini, kimlerle bağlantılı olduğunu ve hangi senaryolarla ikna edilebileceğini gösteren bir istihbarat kaynağına dönüşebilir.” değerlendirmesinde bulundu. "Her iş ilanı gerçekten işe alım amacı taşımıyor olabilir" İnternette yayımlanan her iş ilanının gerçek bir personel ihtiyacını yansıtmayabileceğini belirten Doğanay, bazı ilanların uzun süre yayında kaldığını, sürekli güncellendiğini ancak herhangi bir işe alımla sonuçlanmadığının görülebildiğini söyledi. Doğanay, "Burada herhangi bir kurum veya platformu suçlamak doğru olmaz. Ancak gerçekten işe alım yapılmayan ilanlar üzerinden büyük ölçekli kişisel veri toplanıp toplanmadığı mutlaka incelenmeli. Milyonlarca insanın kişisel verisinin hangi amaçlarla işlendiği konusunda daha fazla şeffaflığa ihtiyaç var." ifadelerini kullandı. Sahte iş ilanları dijital manipülasyon aracı hâline gelebilir Doğanay, gerçek bir işe alım amacı taşımayan ilanların yalnızca kişisel veri güvenliği açısından değil, dijital ekosistemin güvenilirliği açısından da risk oluşturabileceğini belirtti. Bazı şirketlerin veya kötü niyetli yapıların, gerçekte personel ihtiyacı bulunmamasına rağmen sürekli iş ilanı yayımlayarak web sitelerine trafik çekmeyi, sosyal medya hesaplarının etkileşimini artırmayı veya sürekli büyüyen bir organizasyon algısı oluşturmayı hedefleyebileceğine dikkat çeken Doğanay, bu tür uygulamaların aynı zamanda adayların kişisel verilerinin gereksiz yere toplanmasına neden olabileceğini ifade etti. Doğanay, şu değerlendirmede bulundu: "Dijital platformlarda yayımlanan her iş ilanının gerçekten istihdam amacı taşıdığı varsayımıyla hareket edilmemelidir. Eğer herhangi bir işe alım yapılmadığı hâlde sürekli yeni ilanlar yayımlanıyorsa, bunun amacı ve toplanan kişisel verilerin nasıl işlendiği şeffaf biçimde ortaya konulmalıdır. Bu durum yalnızca insan kaynakları uygulaması olarak değil, kişisel verilerin korunması ve siber güvenlik perspektifiyle de incelenmelidir. Kaldı ki Kişisel Verileri Koruma Kanunu da kişisel verilerin işlendikleri amaçla bağlantılı, sınırlı ve ölçülü olması ilkesi kapsamında veri minimizasyonu uygulanması gerektiğini belirtir. Gereksiz fazla veri siber risk iştahını artırır." Gerçek dışı işe alım ilanlarının kurum içinde de olumsuz etkiler oluşturabileceğini belirten Doğanay, sürekli yeni personel arandığı algısının çalışanlar üzerinde iş güvencesine ilişkin kaygıları artırabileceğini, bunun da kurum kültürü ve çalışan psikolojisi açısından değerlendirilmesi gereken ayrı bir konu olduğunu söyledi. Doğanay, yapay zekâ çağında büyük ölçekli CV havuzlarının siber saldırganlar açısından önemli bir hedef hâline geldiğini belirterek, "Milyonlarca özgeçmişten oluşan veri havuzları, kötü niyetli kişilerin eline geçtiğinde sosyal mühendislik saldırıları, hedefli oltalama kampanyaları ve kimlik dolandırıcılığı için kullanılabilecek stratejik veri kaynaklarına dönüşebilir. Bu nedenle işe alım süreçleri artık sadece insan kaynaklarının değil, siber güvenlik uzmanlarının da ilgi alanına girmektedir." ifadelerini kullandı. Siber Güvenlik Uzmanından İşe alım süreçleri için yeni standart çağrısı İşe alım süreçlerinde kişisel verilerin korunmasına yönelik yeni standartlar geliştirilmesi gerektiğini belirten Doğanay, şu önerilerde bulundu: - Gerçek bir açık pozisyon bulunmadan iş ilanı yayınlanmamalı - Gerçek ve güncel bir açık pozisyona dayanmayan ilanlarda bu durum adaylara açıkça belirtilmeli. - Özgeçmiş havuzu oluşturmak amacıyla kişisel veriler toplanmamalı - Adaylardan toplanan kişisel verilerin hangi amaçla işlendiği açık şekilde belirtilmeli. - İşe alım süreci tamamlandıktan sonra ihtiyaç duyulmayan özgeçmişler mevzuata uygun biçimde silinmeli. - İş ilanı platformları ve işverenlerin kişisel veri işleme süreçleri düzenli olarak denetlenmeli. - Adaylar, kişisel verilerinin ne kadar süre saklanacağı konusunda açık ve anlaşılır şekilde bilgilendirilmeli. Bunlara ek olarak; aktif olarak iş aramayan vatandaşlarımızın kariyer platformlarındaki hesaplarını gözden geçirmelerini, ihtiyaç duymuyorlarsa özgeçmişlerini yayından kaldırmalarını veya hesaplarını silmelerini öneriyoruz. Çünkü internette uzun süre erişilebilir halde bırakılan kişisel veriler, zaman içinde farklı risklere maruz kalabiliyor. Dijital dünyada kullanılmayan veriyi çevrimiçi ortamda tutmamak en temel siber güvenlik prensiplerinden biridir. “Yapay zekâ çağı ile güçlenen yeni nesil siber tehditlerde saldırganın hedefi artık yalnızca sistemler değil; insanın kimliği, verisi ve dijital güvenidir.” Yapay zekâ teknolojilerinin gelişmesiyle birlikte kişisel verilerin değerinin her zamankinden daha fazla arttığını vurgulayan Doğanay, sözlerini şöyle tamamladı: "Eskiden siber güvenlik denildiğinde akla sunucular, ağlar ve bilgisayar sistemleri gelirdi. Bugün ise en değerli hedef insanın kendisi ve ona ait veriler. Yapay zekâ çağında siber güvenlik artık yalnızca sistemleri değil, insan verisini korumaktır. İş arayan milyonlarca vatandaşın özgeçmişi de korunması gereken stratejik dijital varlıklar arasında yer alıyor. Kişisel verilerin güvenliği artık sadece bireysel bir hak değil, dijital ekonominin ve ulusal siber güvenliğin de temel unsurlarından biridir. Ayrıca bu sorun yalnızca işverenlerin veya kariyer platformlarının inisiyatifine bırakılamaz. Kamu otoriteleri tarafından da etkin düzenleyici ve denetleyici mekanizmaların geliştirilmesi gerekiyor. Türkiye’de iş ilanları üzerinden gerçekleştirilen kişisel veri toplama faaliyetleri daha etkin denetlenmeli; gerçek bir açık pozisyona dayanmayan ilanlar için şeffaflık yükümlülüğü getirilmeli ve aday havuzu oluşturmak amacıyla yapılan veri toplama faaliyetleri açık kurallara bağlanmalıdır. İşverenlerin ve kariyer platformlarının topladıkları özgeçmişleri hangi amaçla ve ne kadar süreyle sakladıkları denetlenmeli; kapanmış veya gerçekte mevcut olmayan pozisyonlara ilişkin ilanların belirli süreler içerisinde yayından kaldırılması sağlanmalıdır. Ayrıca yanıltıcı iş ilanlarının bildirilebileceği etkin bir mekanizma oluşturulmalı ve tekrarlayan ihlaller için idari yaptırımlar değerlendirilmelidir. Milyonlarca vatandaşın kişisel verisinin işlendiği böylesine büyük bir dijital ekosistemde denetim artık yalnızca ilanların içeriğini değil, ilanların arkasındaki veri toplama, kullanma, paylaşma ve saklama süreçlerinin tamamını kapsamalıdır. "

Uzmanı uyardı: CV’ler siber saldırganlar için istihbarat kaynağına dönüşebilir Haber

Uzmanı uyardı: CV’ler siber saldırganlar için istihbarat kaynağına dönüşebilir

Adli Bilişim ve Siber Güvenlik Uzmanı Hamza Aytaç Doğanay, dijital platformlardaki sahte veya gerçekte işe alım amacı taşımayan ilanların yalnızca dolandırıcılık yöntemi olarak değerlendirilmemesi gerektiğini belirterek, bu ilanların kişisel veri toplama ve hedefli siber saldırılar için kullanılabileceği uyarısında bulundu. İSTANBUL (İGFA) - İnternet üzerinden işe alım süreçlerinin yaygınlaşmasıyla milyonlarca kişinin özgeçmişlerini farklı platform ve şirketlerle paylaştığını belirten Doğanay, bu verilerin kimler tarafından, hangi amaçlarla toplandığı ve ne kadar süre saklandığı konusunda daha fazla şeffaflığa ihtiyaç olduğunu söyledi. Kamuoyunda son dönemde gündeme gelen, çok sayıda iş başvurusu yaptığı halde geri dönüş alamayan aday örneklerinin konunun yalnızca istihdam piyasası açısından ele alınmaması gerektiğini gösterdiğini ifade eden Doğanay, asıl meselenin milyonlarca kişinin CV, iletişim, eğitim ve mesleki bilgilerinin kimlerin elinde bulunduğu olduğunu vurguladı. “CV ARTIK DİJİTAL KİMLİĞİN BİR PARÇASI” Bir CV’nin yalnızca eğitim ve iş deneyiminden oluşmadığına dikkat çeken Doğanay, özgeçmişlerin telefon numarası, e-posta, çalışılan kurumlar, uzmanlık alanları, referanslar ve kariyer geçmişi gibi çok sayıda kişisel veriyi bir araya getirdiğini belirtti. Doğanay, bu bilgilerin farklı veri sızıntıları ve açık kaynaklardan elde edilen verilerle birleştirilerek kapsamlı dijital profillere dönüştürülebileceğini söyledi. Bu profillerin sosyal mühendislik ve oltalama saldırılarından hesap ele geçirme girişimlerine, kimliğe bürünmeden deepfake destekli dolandırıcılığa kadar farklı yöntemlerde kullanılabileceğini ifade etti. Çalışanların görev ve kurum bilgilerinin saldırganlara çalıştıkları kuruluşları hedefleme imkânı da sağlayabileceğini belirten Hamza Aytaç Doğanay, “Bir CV'nin yanlış ellere geçmesi yalnızca kişisel veri ihlali anlamına gelmeyebilir. Saldırgan açısından bu belge, kişinin kim olduğunu, nerede çalıştığını ve hangi senaryolarla ikna edilebileceğini gösteren bir istihbarat kaynağına dönüşebilir.” dedi. “HER İŞ İLANI GERÇEK BİR İŞE ALIM ANLAMINA GELMEYEBİLİR” İnternette yayımlanan her iş ilanının gerçek bir personel ihtiyacını yansıtmayabileceğini dile getiren Doğanay, bazı ilanların uzun süre yayında kalmasına ve güncellenmesine rağmen herhangi bir işe alımla sonuçlanmadığına dikkat çekti. Gerçekte işe alım yapılmayan ilanlar üzerinden büyük ölçekli kişisel veri toplanıp toplanmadığının incelenmesi gerektiğini belirten Doğanay, herhangi bir kurum veya platformu doğrudan suçlamanın doğru olmayacağını, ancak adaylardan toplanan verilerin hangi amaçla işlendiğinin şeffaf olması gerektiğini söyledi. Doğanay, sahte veya yanıltıcı ilanların web sitesi trafiğini ve sosyal medya etkileşimini artırmak ya da kurumun sürekli büyüdüğü algısını oluşturmak gibi amaçlarla da kullanılabileceğini ifade etti. “GEREKSİZ VERİ, SİBER RİSK İŞTAHINI ARTIRIR” Kişisel verilerin işlendikleri amaçla bağlantılı, sınırlı ve ölçülü olması gerektiğine işaret eden Doğanay, gereğinden fazla verinin toplanmasının siber güvenlik risklerini artırdığını vurguladı. Yapay zekâ çağında büyük ölçekli CV havuzlarının siber saldırganlar açısından stratejik bir hedef hâline geldiğini belirten Doğanay, “Milyonlarca özgeçmişten oluşan veri havuzları, kötü niyetli kişilerin eline geçtiğinde sosyal mühendislik saldırıları, hedefli oltalama kampanyaları ve kimlik dolandırıcılığı için kullanılabilecek stratejik veri kaynaklarına dönüşebilir.” değerlendirmesinde bulundu Doğanay, bu nedenle işe alım süreçlerinin yalnızca insan kaynakları perspektifiyle değil, kişisel veri güvenliği ve siber güvenlik açısından da ele alınması gerektiğini söyledi.

logo
En son gelişmelerden anında haberdar olmak için 'İZİN VER' butonuna tıklayınız.